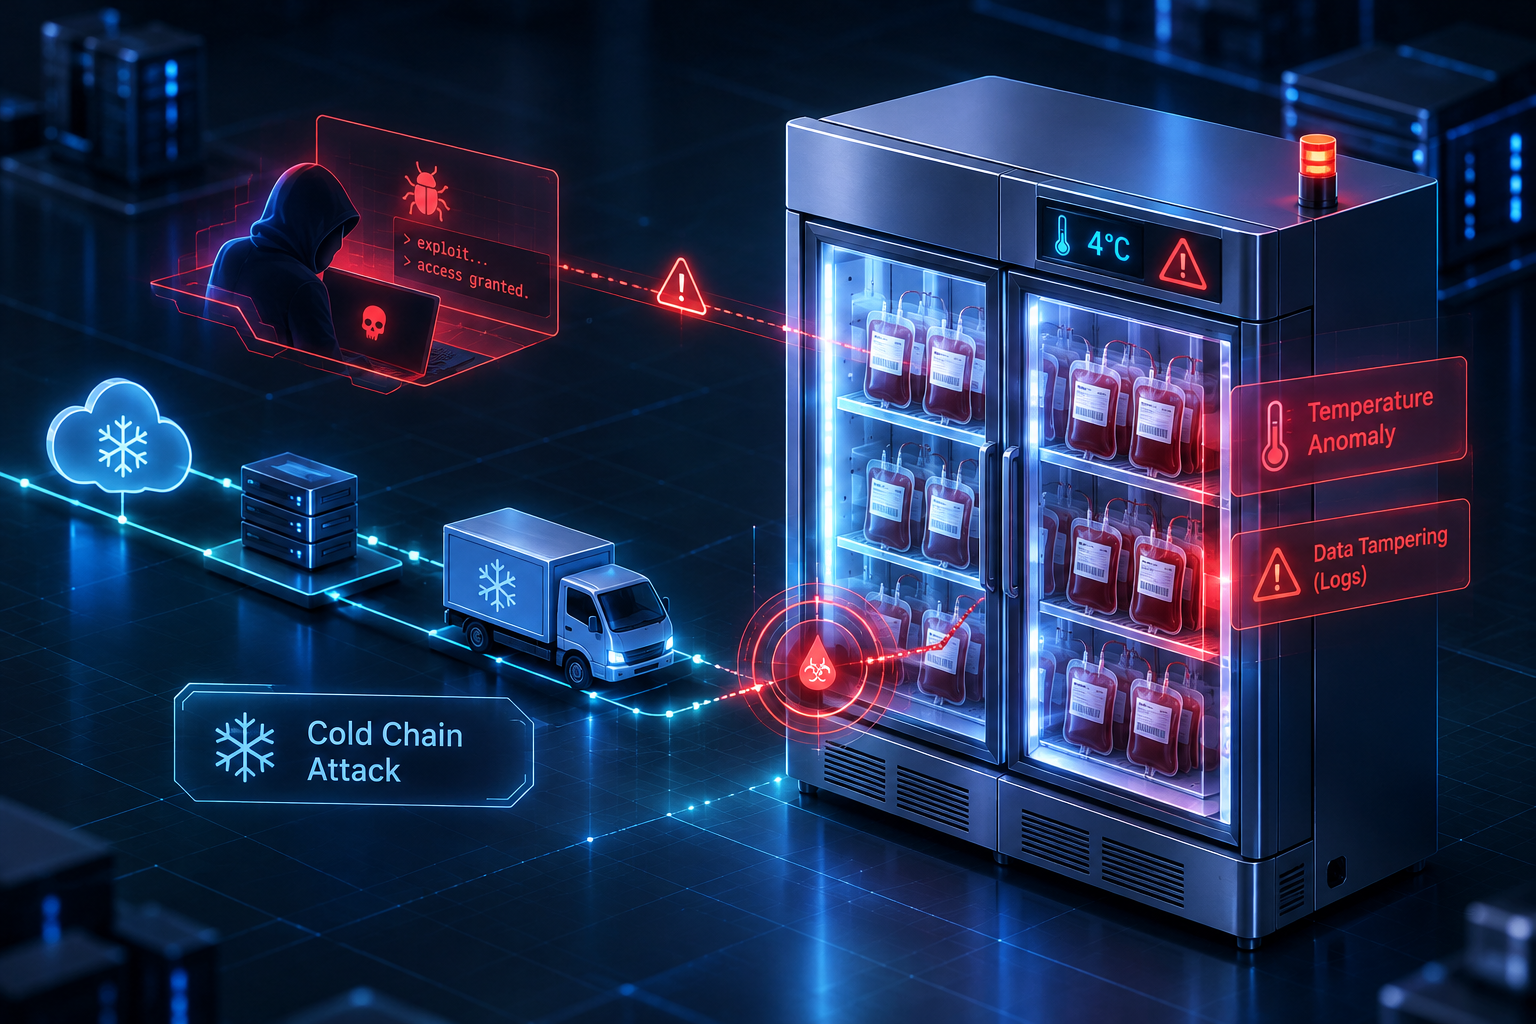
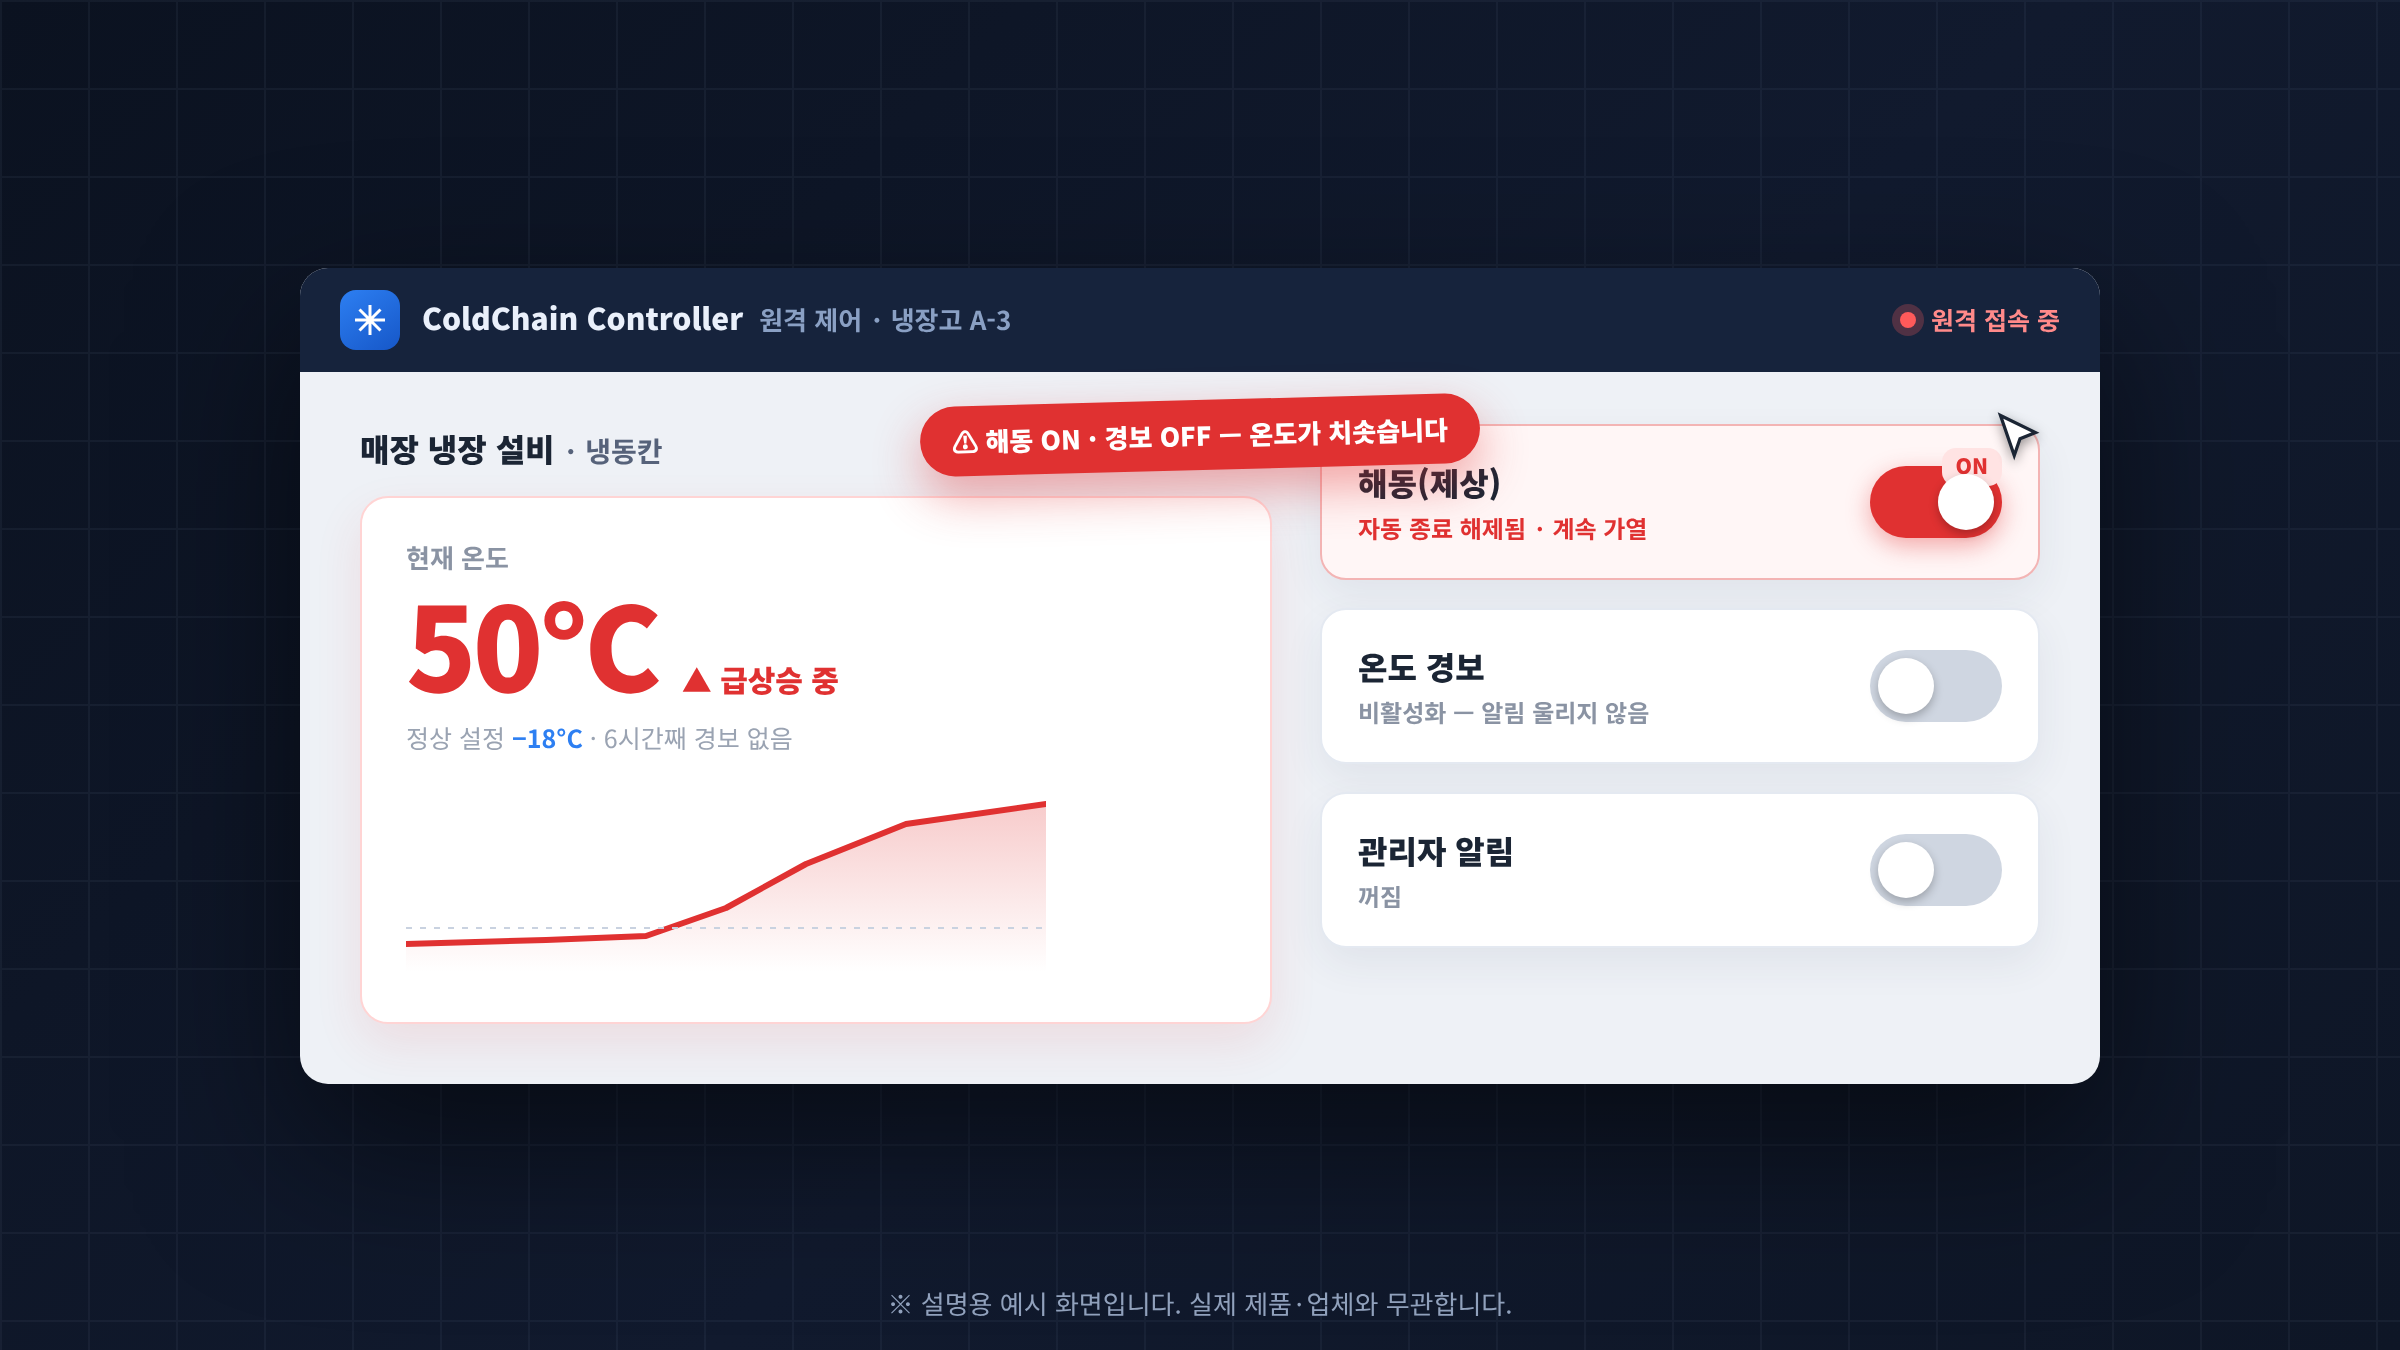
공격자가 바꾼 설정은 두 개였습니다. 해동 기능을 켜고, 온도 경보를 껐습니다. 그 결과 프랑스 슈퍼마켓 약 700곳의 냉동고가 여섯 시간 만에 50도까지 올랐고, 식품은 전량 폐기됐습니다. 일부 매장에서는 불까지 났습니다.
그리고 지엔이 같은 관리 화면을 조회해 보니, 약 2,900대가 지금도 인터넷에 그대로 열려 있었습니다.
하룻밤 사이 700곳, 냉동고가 50도가 됐다
첫 공격은 10월 11일에서 13일 사이 밤, 프랑스 전역에서 일어났습니다. 약 700곳의 슈퍼마켓 냉장 설비가 같은 시기에 원격으로 조작됐습니다.
11월 초에는 벨기에, 네덜란드, 독일, 스웨덴을 비롯한 유럽 10여 개국으로 번졌습니다. 같은 시기 프랑스 혈액원 세 곳에서는 영하 30도로 유지되던 혈장 냉동고의 설정값이 110도로 바뀔 뻔했습니다. 경보가 울려 혈액 손실은 겨우 막았습니다.
피해액은 수천만 유로, 우리 돈으로 수백억 원대로 추정됩니다. 롤랑 레스퀴르 프랑스 경제장관은 의회에서 "우리 식량 안보의 핵심을 건드렸다"고 말했습니다. 프랑스는 이 공격을 돈이 목적이 아닌 사보타주로 보고, 10월 공격의 배후로 이란 혁명수비대 사이버 부대를 지목했습니다.
| 시점 | 내용 |
|---|---|
| 10월 11~13일 | 프랑스 슈퍼마켓 약 700곳, 냉장 설비 온도 50도까지 상승 |
| 11월 1~2일 | 유럽 10여 개국으로 확산, 프랑스 혈액원 3곳도 공격 |
| 11월 9일 | 프랑스 정부, 이란 혁명수비대 사이버 부대를 배후로 지목 |
공격자는 해동을 켜고 경보를 껐다
공격자는 인터넷에 열려 있던 설비 관리 화면에 들어가 설정 두 가지를 바꿨습니다. 성에를 녹이는 해동 기능을 켜 두고, 온도 이상 경보를 껐습니다. 악성코드는 발견되지 않았습니다.
관리 화면에 어떻게 들어갔는지는 아직 밝혀지지 않았습니다. 거론되는 가능성은 둘입니다. 하나는 취약한 비밀번호로, 프랑스 사이버보안청(ANSSI)이 유력한 원인으로 본 쪽입니다. 다른 하나는 공개되지 않은 취약점입니다. 보안 기업 Sekoia는 11월 공격에서 비밀번호 없이 관리자 계정을 통째로 탈취하려는 시도를 포착했습니다.
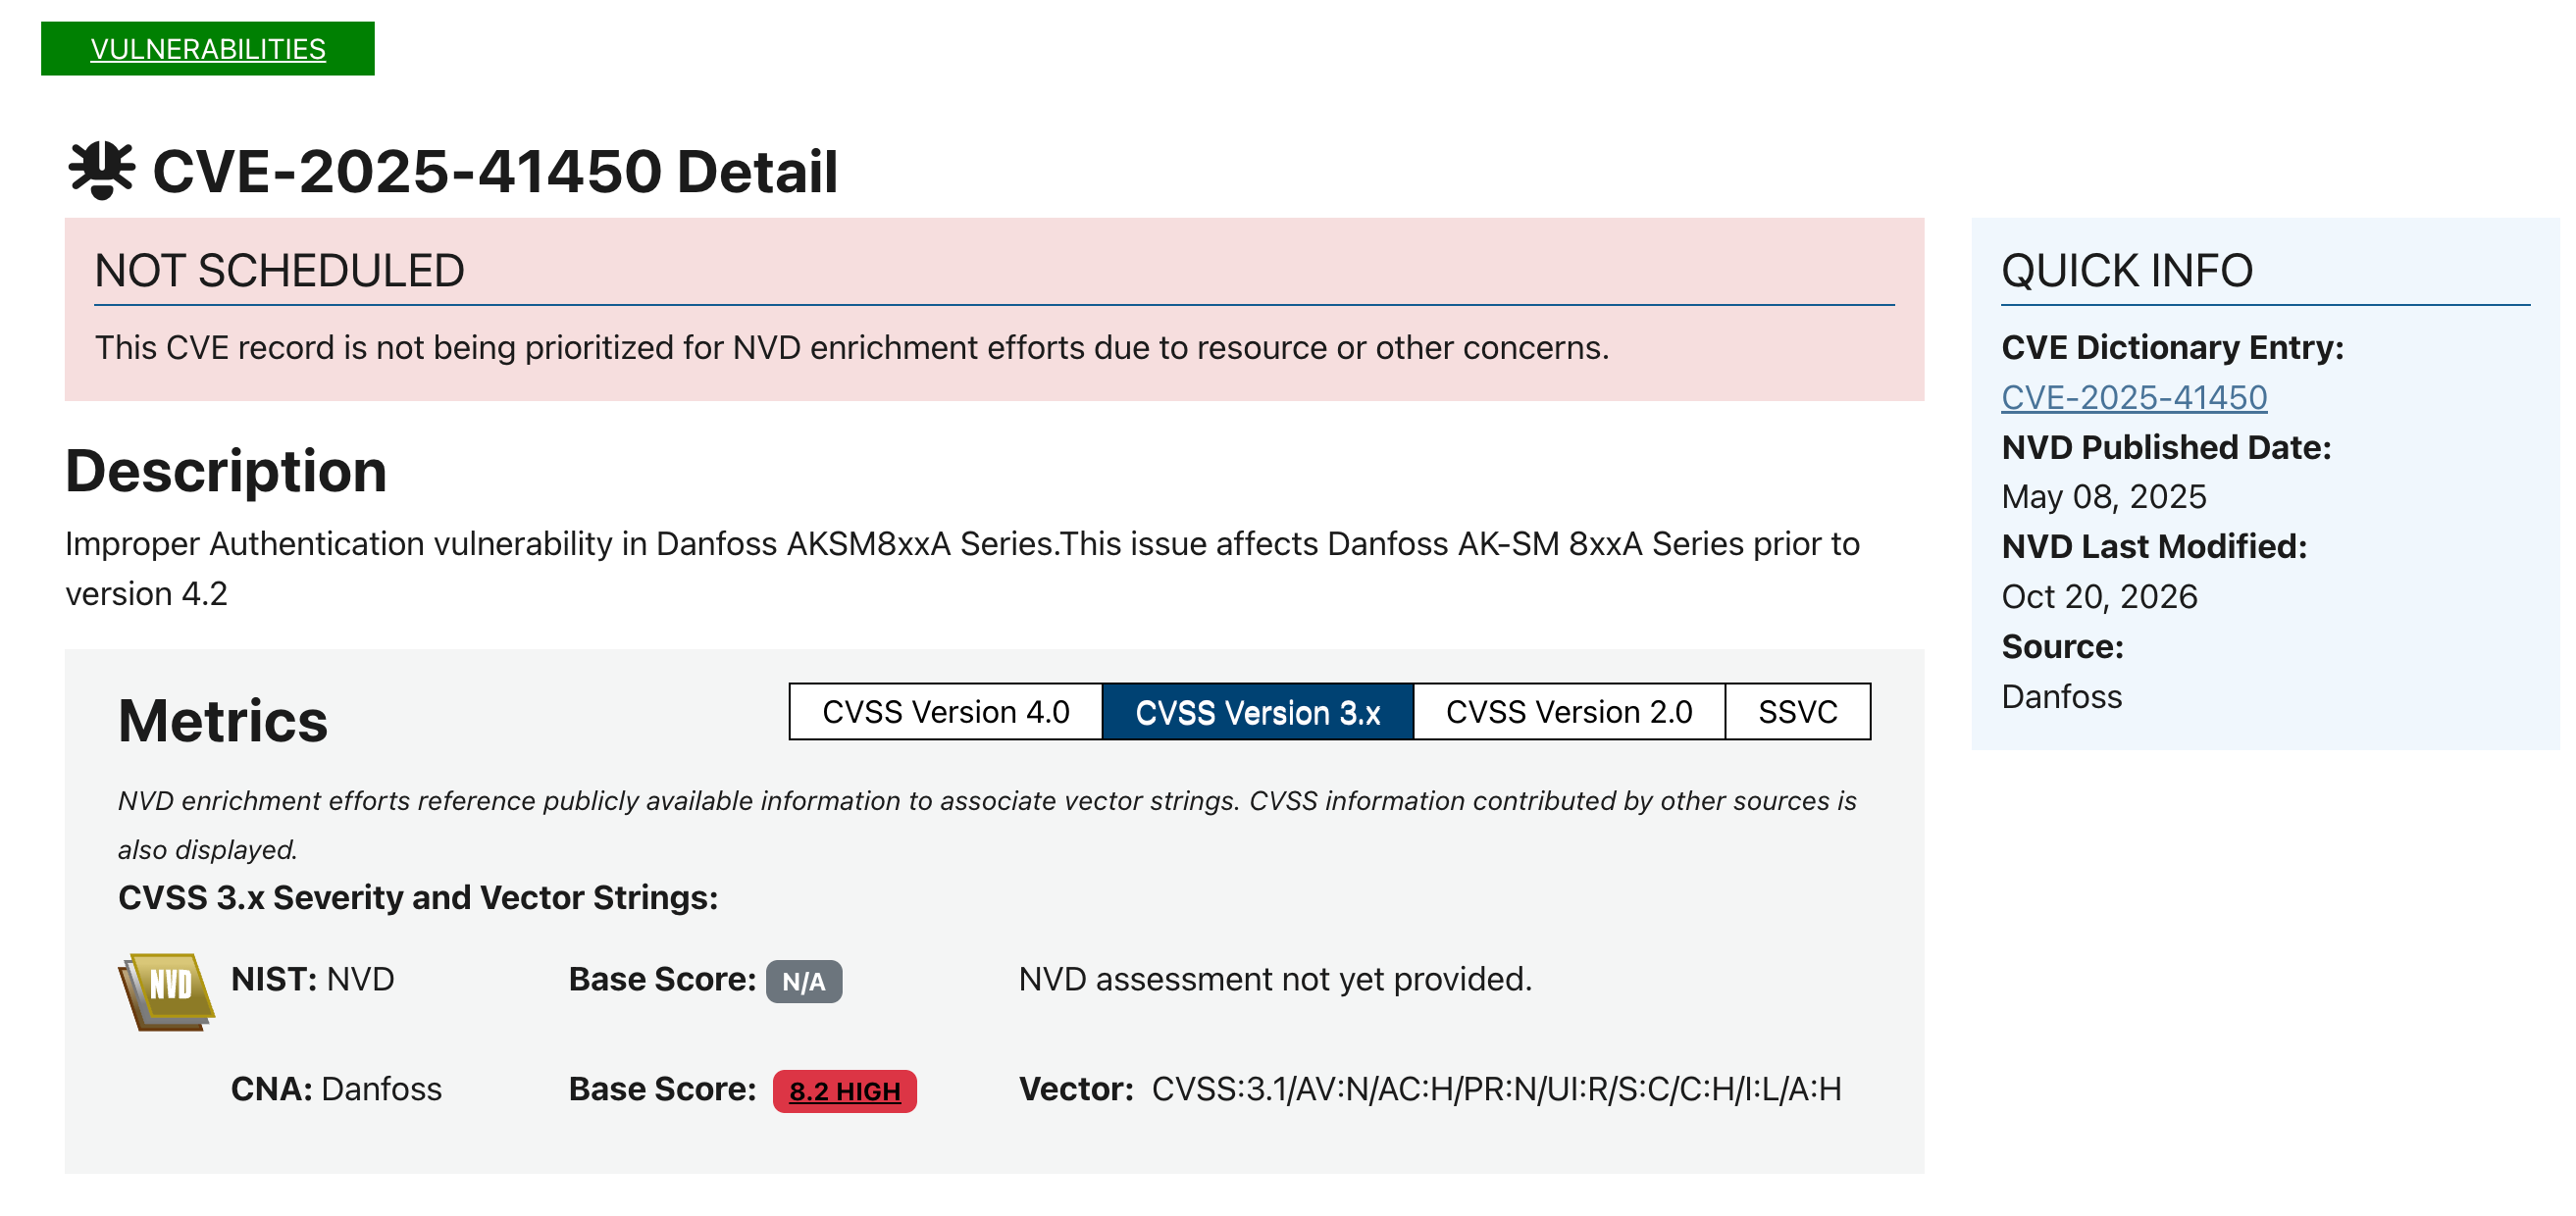
이미 공개된 취약점도 있습니다. 올해 8월 보안 기업 Claroty가 공개한 댄포스(Danfoss) 제어기의 인증 우회 취약점 CVE-2025-41450은 로그인을 건너뛰는 공격 코드까지 인터넷에 올라와 있습니다. ANSSI는 이번 공격에는 쓰이지 않았다고 밝혔습니다. 다만 패치하지 않은 장비는 이 취약점에 그대로 노출돼 있습니다.
지금도 2,900대가 열려 있다
지엔은 인터넷 자산 검색 엔진으로 노출 현황을 조회했습니다. 관리 화면이 인터넷에 그대로 노출된 댄포스 제품은 약 2,900대였습니다.
이런 목록을 뽑는 데는 전문 기술이 필요하지 않습니다. 공격자도 같은 목록으로 수백, 수천 대에 한꺼번에 접속을 시도할 수 있습니다. 하룻밤 사이 700곳이 함께 피해를 입은 것도 이런 방식이었을 것으로 봅니다.
뚫린 냉장고는 공격 경유지로도 쓰인다
훔칠 것이 없는 기기도 공격자에게는 쓸모가 있습니다. 인터넷에 연결돼 있고, 주인이 잘 들여다보지 않기 때문입니다.
보안 기업 SecurityScorecard는 인터넷에 노출된 냉장 제어기가 스팸메일 발송기와 공격 경유지로 악용된 정황을 공개했습니다. 아프리카 나미비아의 한 냉장 제어기에는 외부 연결 124만 건이 거쳐 갔고, 카리브해의 다른 제어기는 공격자가 가정용 인터넷으로 위장하는 데 쓰였습니다.
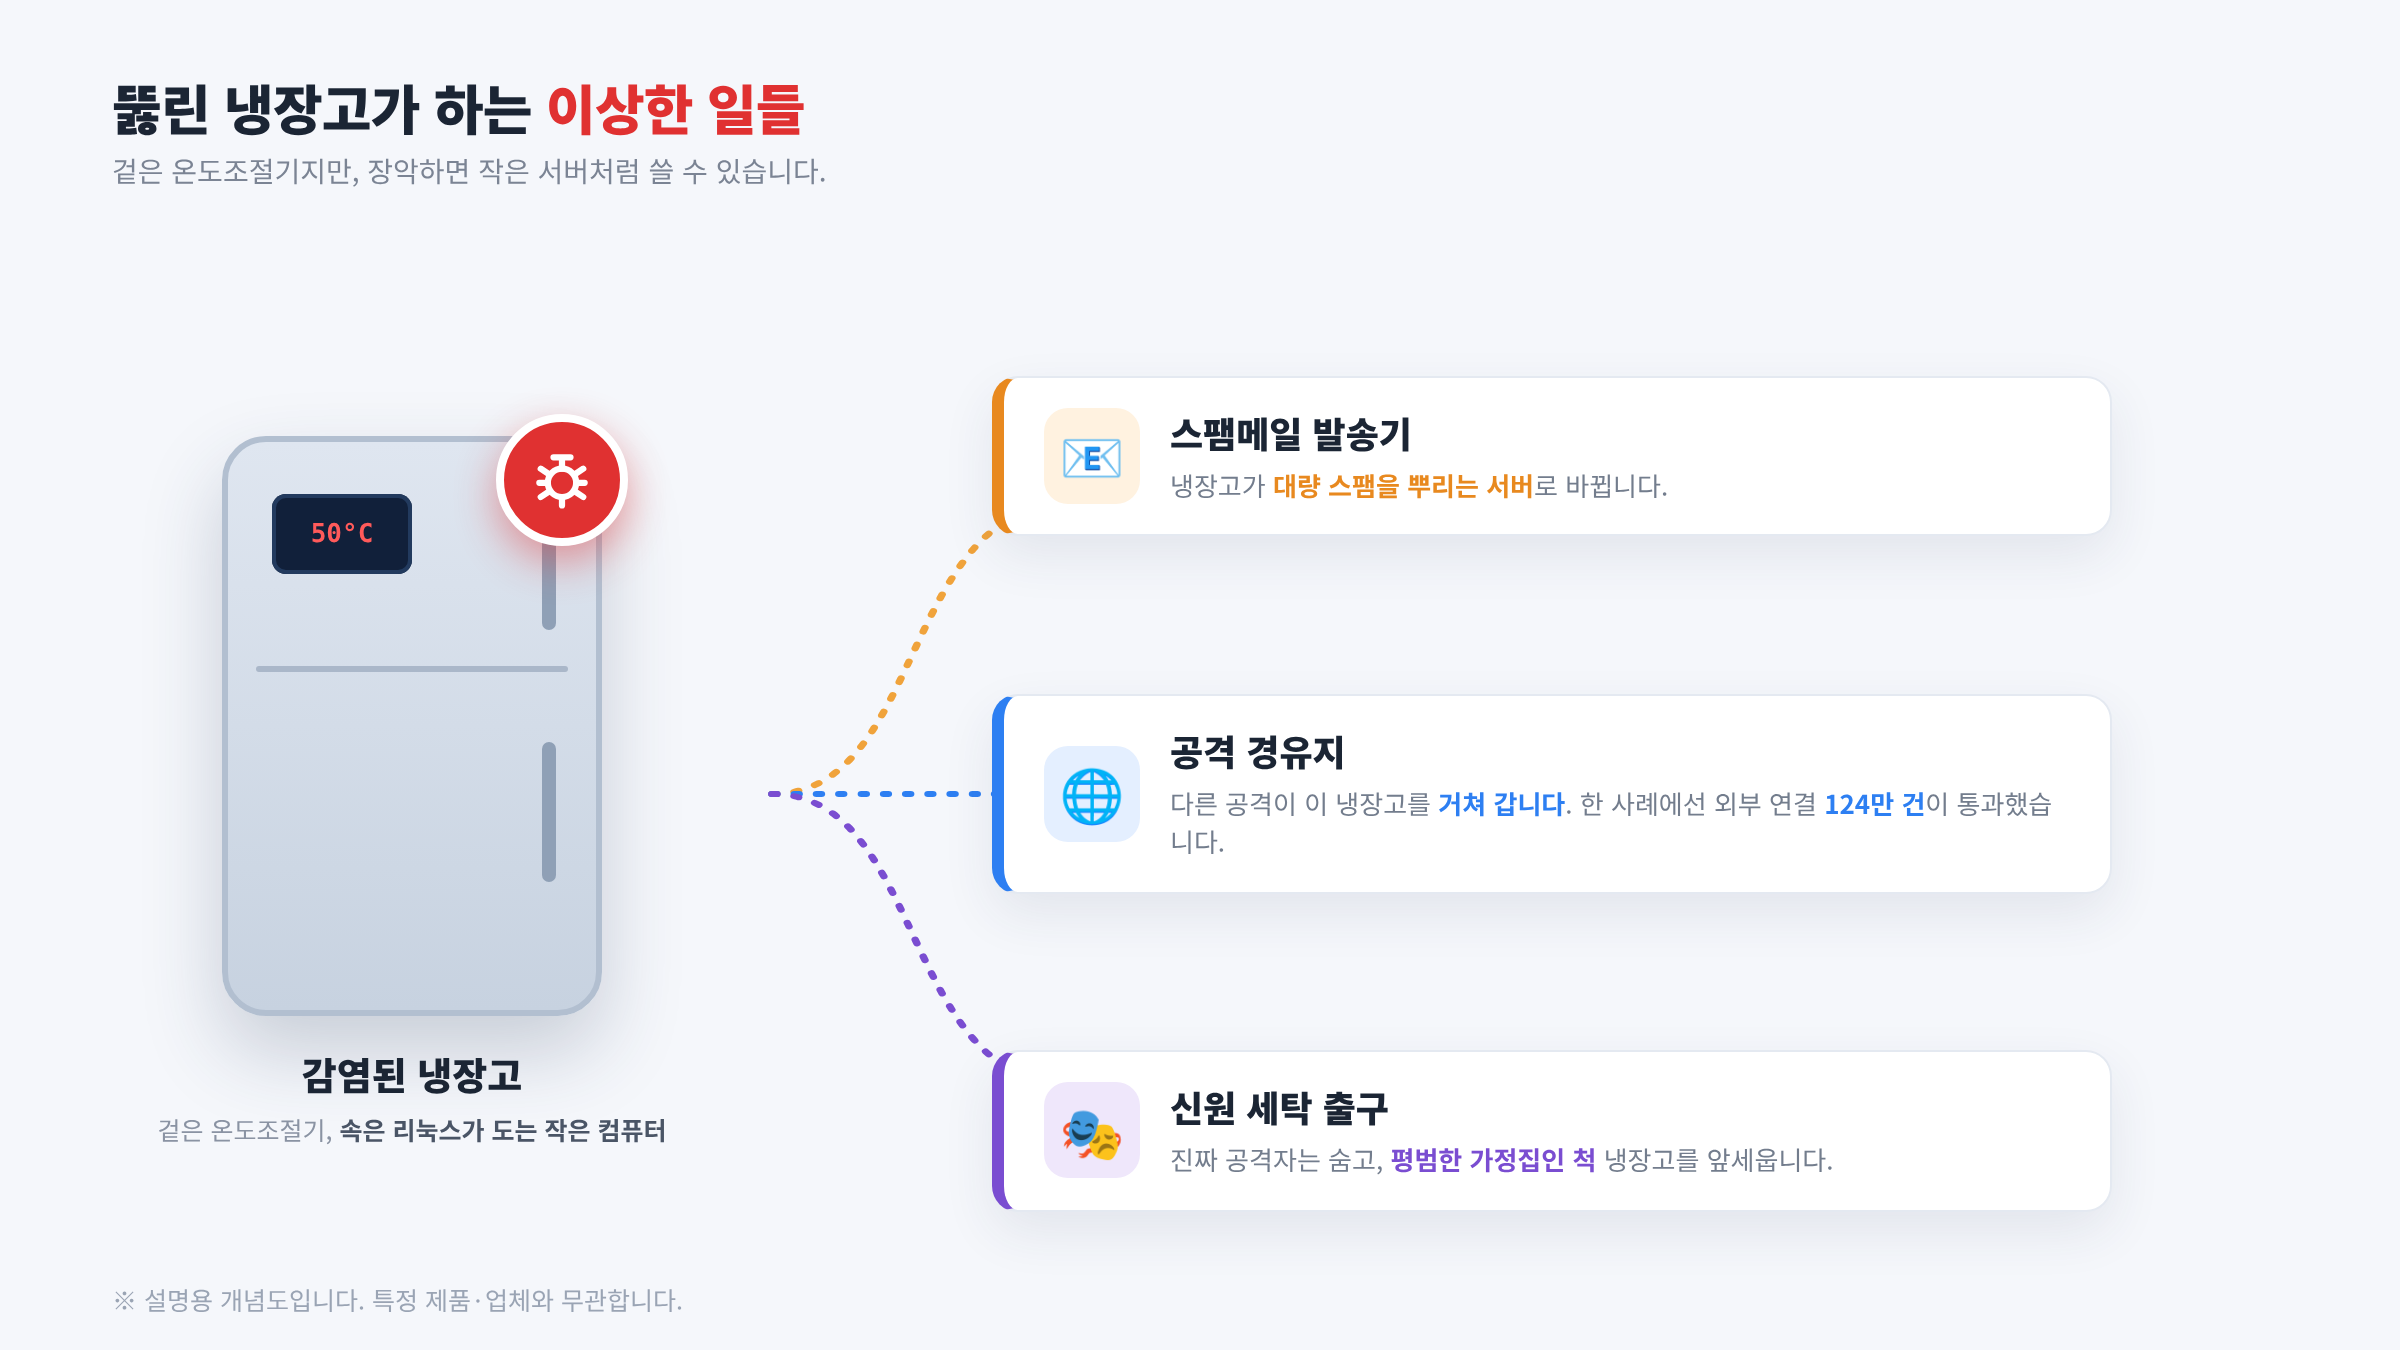
이 사례는 유럽의 온도 조작 사건과 직접 연결된 것은 아닙니다.
우리 집 냉장고라면?
이번 표적은 매장용 설비였고, 가정용 냉장고에 같은 방식이 통하는지는 아직 확인되지 않았습니다. 다만 스마트 냉장고도 인터넷에 연결되고 앱으로 원격 제어된다는 점은 같습니다.
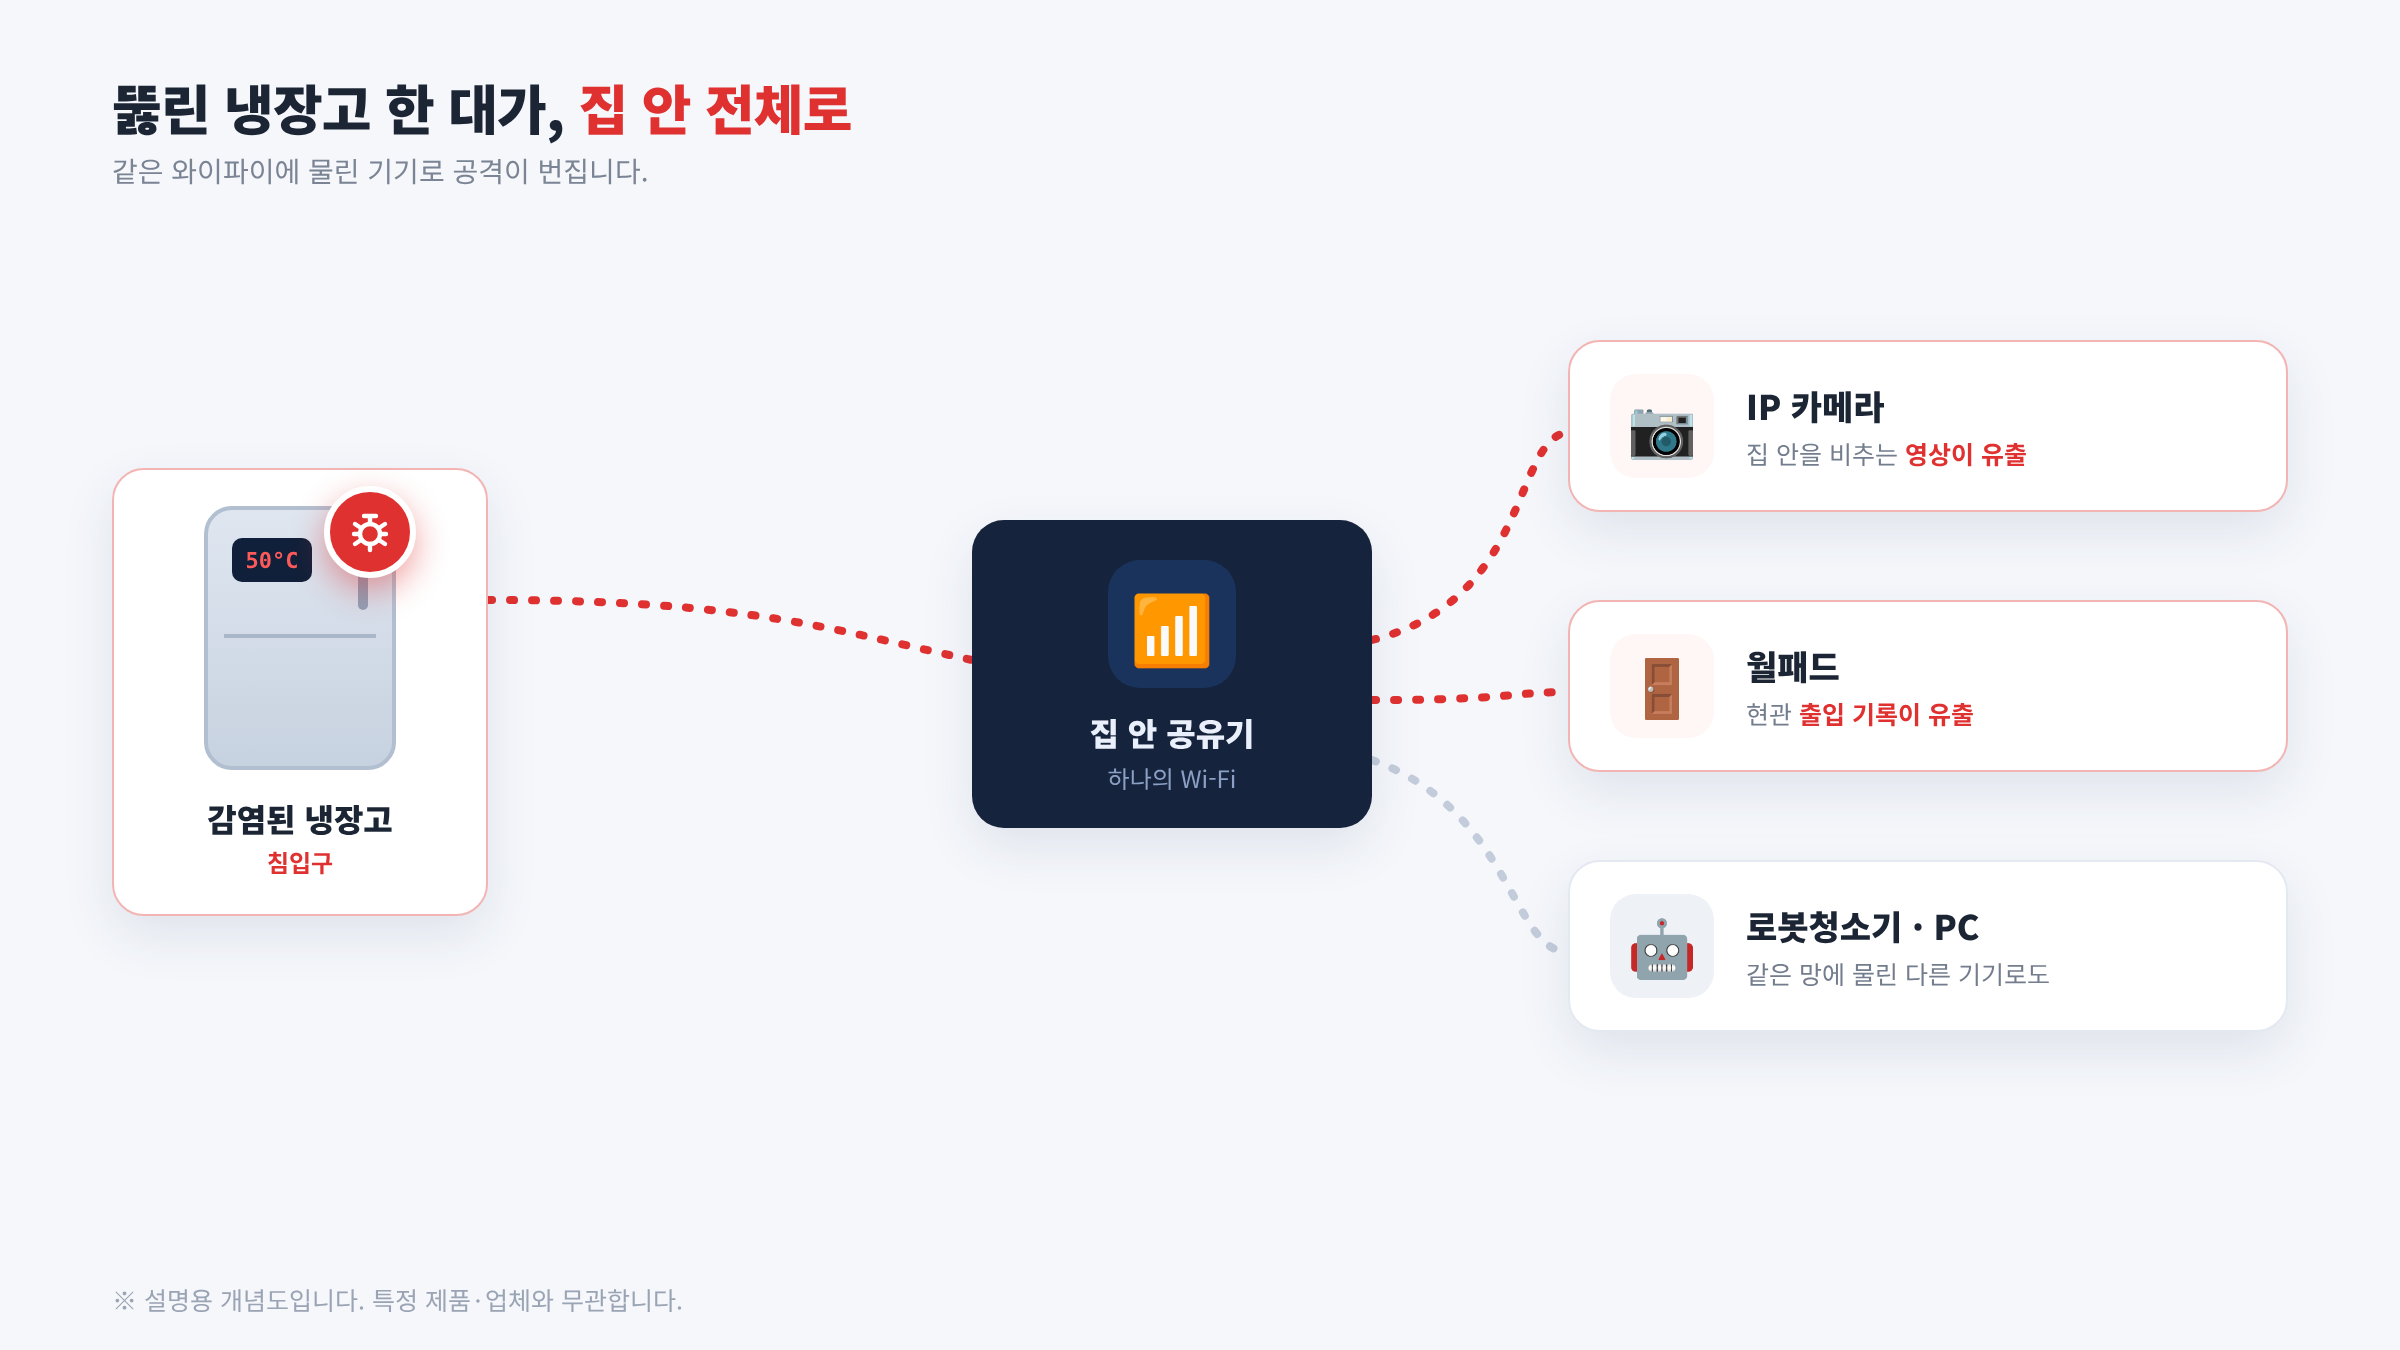
냉장고가 뚫리면 같은 네트워크에 물린 공유기와 IP 카메라, 월패드로 공격이 번질 수 있습니다. IP 카메라나 월패드가 뚫리면 집 안을 비추는 영상과 출입 기록이 새어 나갑니다.
경유지로 쓰이면 내 냉장고가 다른 사람을 공격하는 데 동원되고, 사용자는 이를 알기 어렵습니다.
출시 전에 제조사가 확인할 다섯 가지
사용자는 기기가 뚫렸는지 알기 어렵기 때문에, 점검은 출시 전에 제조사가 해야 합니다. 원격 관리 기능이 있는 제품이라면 아래 다섯 가지를 확인합니다.
- 관리 화면이 기본 설정에서 인터넷에 열려 있지 않은가
- 초기 비밀번호가 기기마다 다르고, 첫 접속 때 변경을 요구하는가
- 펌웨어 안의 웹 서버와 관리용 API에 로그인을 건너뛰는 경로가 없는가
- 해동, 경보 해제, 온도 설정처럼 안전과 직결되는 기능에 원격 변경 제한이 있는가
- 취약점이 공개됐을 때 펌웨어 업데이트를 내보낼 경로가 있는가
유럽 수출 제품이라면 EU RED(무선기기지침) 보안 요건과 EU CRA(Cyber Resilience Act, 사이버복원력법) 필수 요구사항에 이 항목들이 포함돼 있습니다. 지엔의 Z-IoT(지능형 펌웨어 보안 점검 플랫폼)는 펌웨어와 바이너리 분석으로 이런 문제를 출시 전에 점검하고, 발견된 취약점이 실제로 공격 가능한지 판단하는 과정을 지원합니다.
이번 공격에 쓰인 것은 인터넷에 열려 있던 관리 화면과 설정 변경 두 가지였습니다. 지엔 조회 기준으로 같은 관리 화면 약 2,900대가 아직 인터넷에 노출돼 있습니다. 침입 경로가 확인되면 이 글에 덧붙이겠습니다.
참고 자료
- Sekoia, The cold chain on fire: unpatched Danfoss controllers exploited
- SentinelOne Labs, Defrost and Disrupt: an assessment of Europe’s refrigeration attacks
- The Hacker News, France blames Iran for sabotage attack
- 보안뉴스, 과기정통부·KISA 국내 대응
- NVD, CVE-2025-41450
- SecurityScorecard, 노출 냉장 제어기 악용 보고서