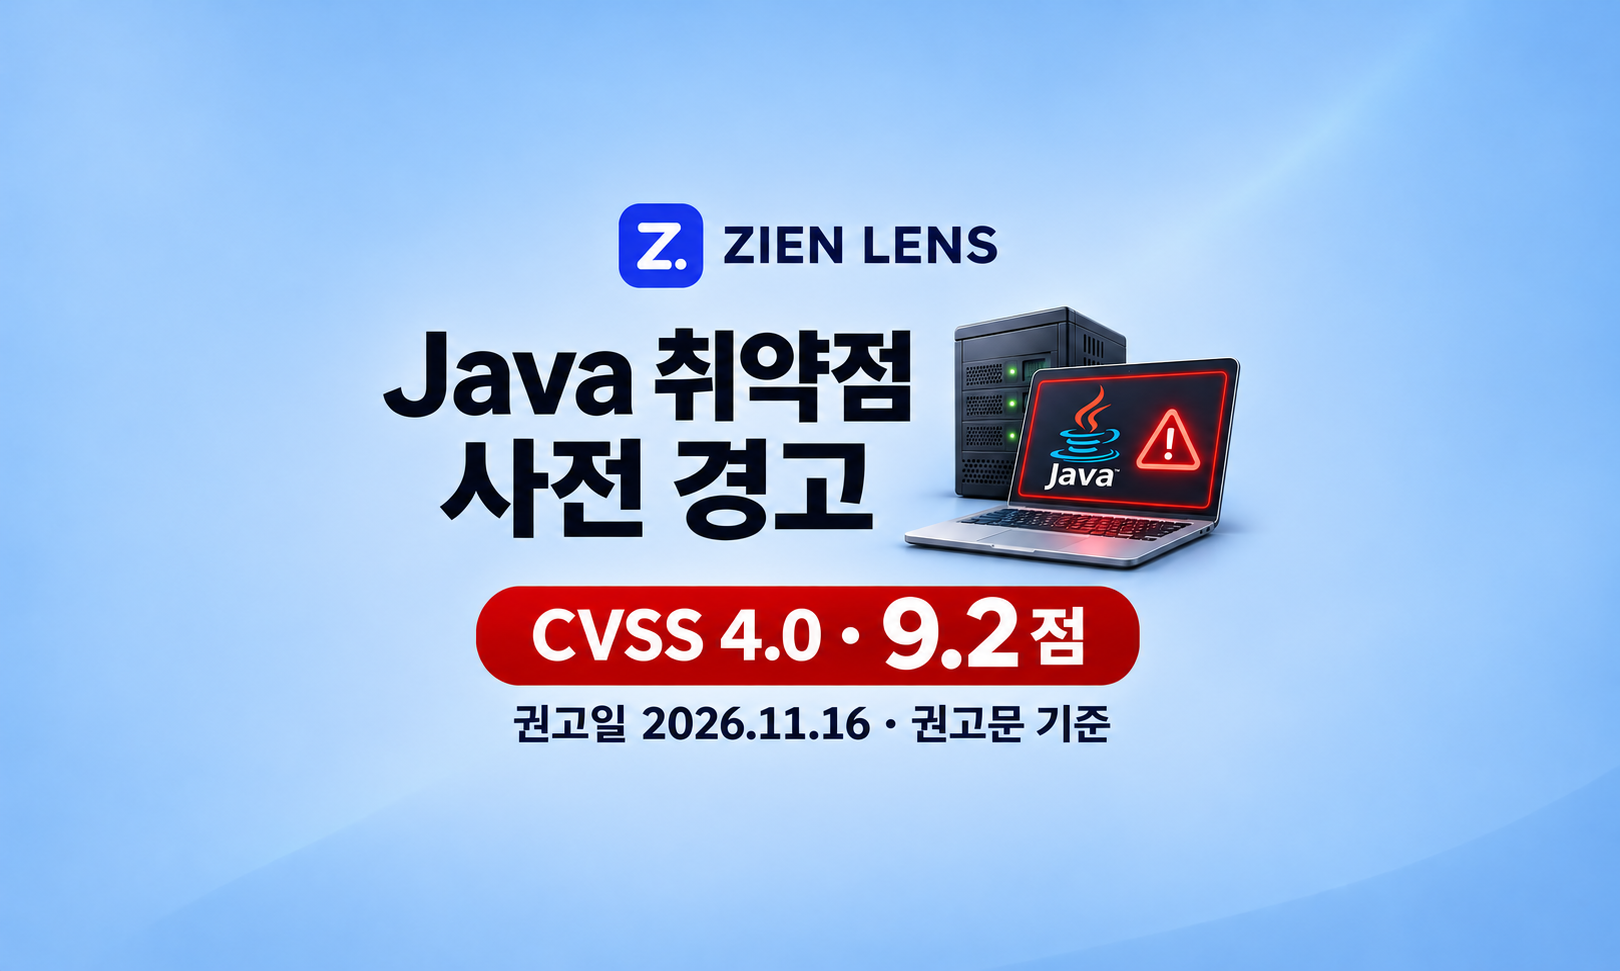
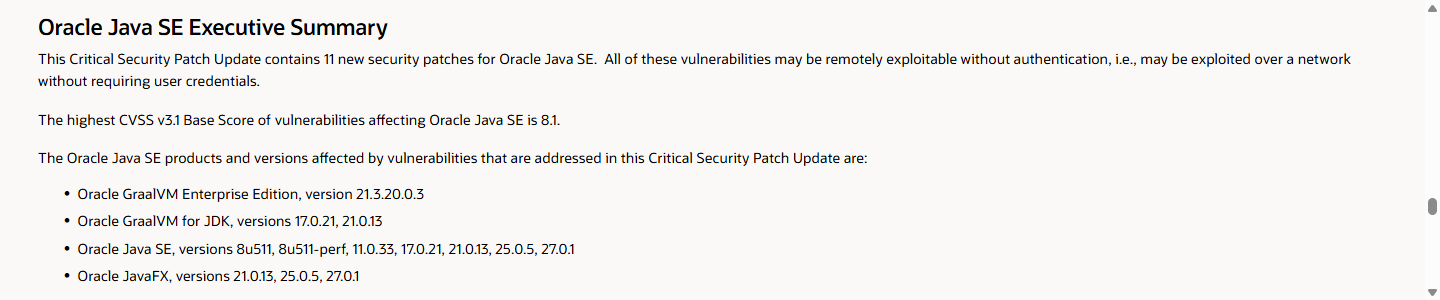
Oracle은 인증 없이 네트워크로 악용될 수 있는 Java SE(Standard Edition) 취약점 11건의 보안 패치를 예고했습니다. 개발자는 운영 중인 Java의 배포판·버전·빌드를 확인하고, 보안 담당자는 인터넷에 공개된 서비스와 관리용 인터페이스부터 점검해야 합니다. Oracle 사전 공지
한국시간 2026년 11월 17일 오후 3시 12분 확인 기준, 공식 페이지는 사전 공지 상태입니다. 이번 업데이트의 정식 공개는 확인되지 않았습니다. 패치가 나오면 적용할 수 있도록 테스트 환경과 배포·복구 절차를 먼저 준비합니다. Java 업데이트 일정
Java 취약점 발견, 인증 없이도 공격받을 수 있습니다.
2026년 11월 16일자 국가사이버안보센터(NCSC, National Cyber Security Center) 명의 권고문은 Java 취약점의 심각도를 Critical로 분류했습니다. 공통 취약점 평가 체계(CVSS, Common Vulnerability Scoring System) 4.0 기준 9.2점이며, 인증 없이 원격 코드 실행(RCE, Remote Code Execution)이 가능하다고 안내했습니다. 영향 대상은 ‘OpenJDK Java 17.0.6 이상’으로 기재했습니다.
원격 코드 실행은 공격자가 서비스 실행 환경에서 자신의 코드를 실행할 수 있다는 의미입니다. 공격이 성공하면 서비스 계정의 권한으로 데이터를 탈취·변조하거나 서비스를 중단시킬 수 있습니다. 인증이 필요 없다면 계정을 탈취하지 않고도 공격을 시도할 수 있습니다. 실제 피해 범위는 해당 프로세스의 권한과 접근 가능한 자원에 따라 달라집니다. 다만 제공된 권고문에는 취약한 컴포넌트와 구체적인 공격 조건이 공개되지 않았습니다. 코드 실행의 일반적 영향
Oracle 사전 공지에서 Java SE 취약점의 최고 점수는 CVSS 3.1 기준 8.1점입니다. 권고문의 9.2점과는 평가 체계가 다르고, 공통 취약점 식별자(CVE, Common Vulnerabilities and Exposures) 대조도 끝나지 않았습니다. 권고문이 경고한 취약점의 수정이 이번 패치에 포함되는지는 정식 공지에서 확인해야 합니다. Oracle Java SE 안내
점검은 인터넷에 공개된 Java 서비스부터 시작합니다. 서비스별 영향은 외부 요청이 취약한 코드에 도달하는지와 실제 공격 조건이 성립하는지를 확인해 판단합니다. Java를 쓴다는 사실만으로 모든 서비스에서 원격 코드 실행이 가능하다고 볼 수는 없습니다.
Oracle의 11월 17일 보안 업데이트는 공개 예정입니다
Oracle은 11월 17일 Critical Security Patch Update(CSPU)를 공개할 예정이라고 밝혔습니다. 확인 시점에는 사전 공지만 공개돼 있었고, 정확한 공개 시각은 해당 공지에 적혀 있지 않았습니다. 한국시간으로 특정 시각에 배포된다고 단정하기는 어렵습니다. Oracle 공개 일정
| 시점 | 확인한 내용 | 대응 |
|---|---|---|
| 11월 16일자 권고문 | NCSC 명의 문서가 영향 시스템 식별과 업데이트 준비를 권고했습니다. 공식 원문 확인이 필요합니다. | 운영 런타임과 외부 노출 서비스를 조사합니다. |
| 11월 17일 15:12 한국시간 확인 | Oracle 공식 페이지는 사전 공지 상태입니다. Java SE 패치 11개를 예고했습니다. | 사용 중인 공급자의 공지를 확인할 담당자와 배포 절차를 정합니다. |
| 정식 패치 공개 후 | 개별 CVE, 영향 조건, 공급자별 수정 버전을 확인해야 합니다. | 영향 자산을 대조하고 테스트·배포·실행 버전 검증을 진행합니다. |
Oracle Java 운영 사이트는 Java 17의 17.0.21.1 등을 다음 업데이트로 안내하고 있습니다. 예정 버전을 현재 배포된 수정본으로 취급해서는 안 됩니다. Eclipse Temurin, Amazon Corretto 등 다른 배포판을 사용한다면 해당 공급자의 수정 버전과 배포 여부를 따로 확인합니다. Oracle Java 버전별 일정
지금 할 일은 런타임 확인·접근 제한·패치 준비입니다
개발팀과 보안팀은 같은 서비스 목록을 기준으로 작업합니다. 서비스명, 실행 중인 Java의 배포판·버전·빌드, 외부 노출 여부, 배포 담당자를 한곳에 기록합니다. 컨테이너 서비스라면 이미지와 베이스 이미지 정보도 남깁니다.
| 할 일 | 개발자 | 보안 담당자 |
|---|---|---|
| 운영 런타임 확인 | 실제 프로세스와 컨테이너의 Java 정보를 기록합니다. | 서비스별 조사 결과를 모으고 누락된 자산과 담당자를 확인합니다. |
| 외부 접근 제한 | 서비스 운영에 필요한 포트와 관리용 인터페이스를 구분합니다. | 방화벽·보안 그룹·프록시에서 불필요한 접근을 제한합니다. |
| 패치 배포 준비 | 테스트 항목, 이미지 재빌드, 배포·복구 절차를 준비합니다. | 공개 서비스와 중요 서비스의 적용 우선순위 및 배포 일정을 정합니다. |
| 배포 후 검증 | 새 프로세스의 Java 버전과 주요 기능을 확인합니다. | 수정 버전과 적용 증적을 대조하고 미적용 자산을 추적합니다. |
개발자는 실제 서비스가 쓰는 Java부터 확인합니다
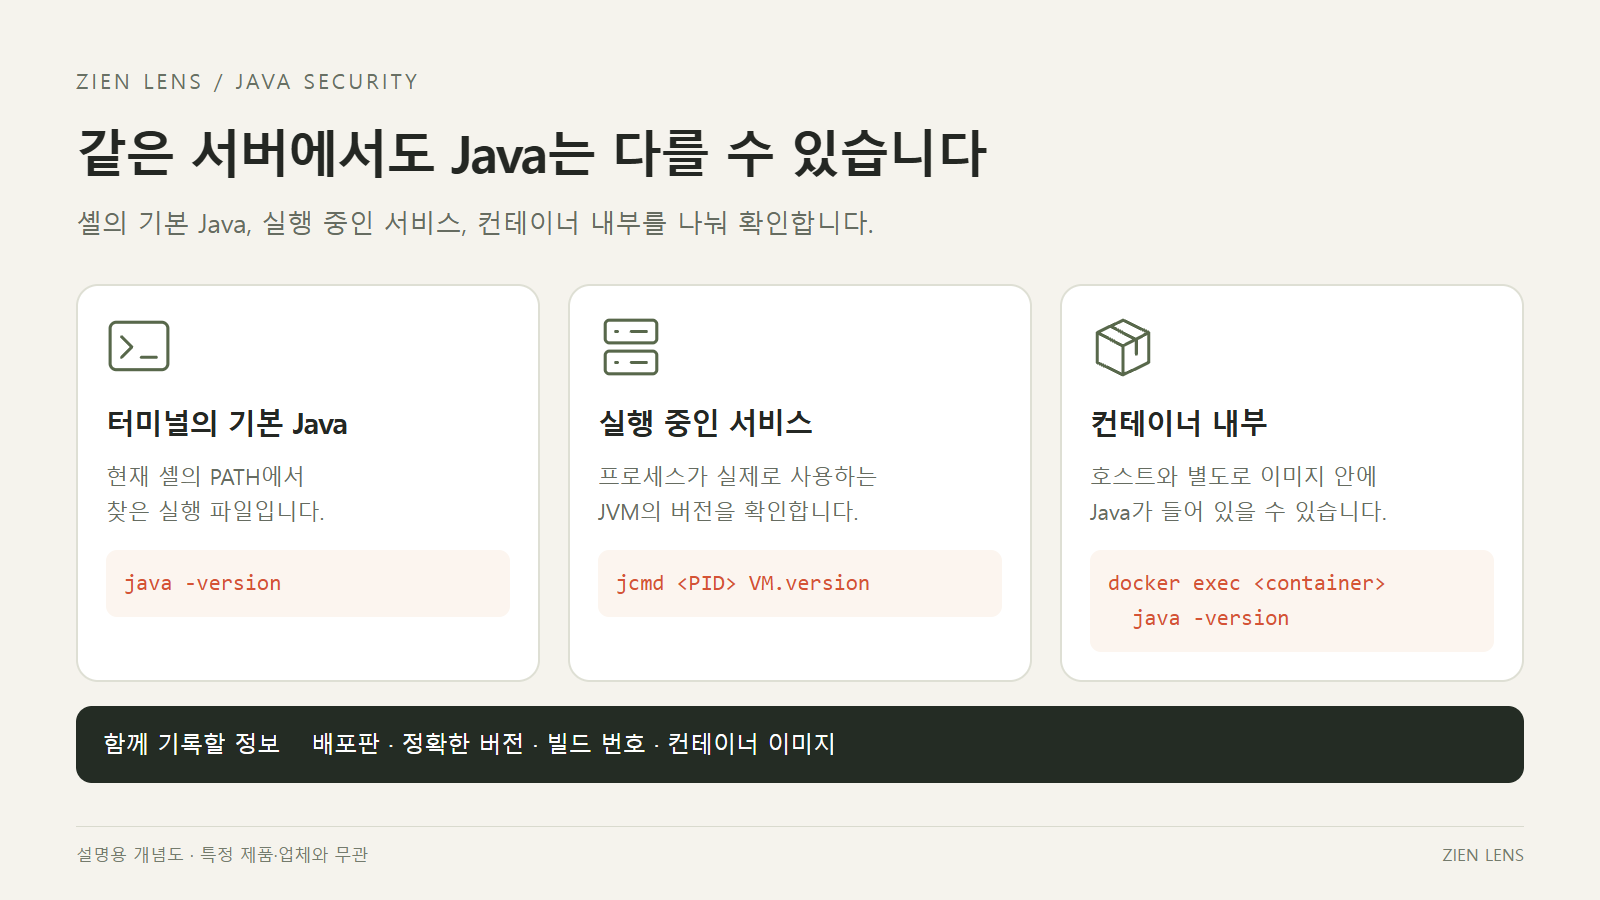
개발 PC에서 확인한 버전으로 운영 서버의 상태를 판단하면 안 됩니다. 서버 셸에서 실행한 java -version도 현재 경로에서 찾은 실행 파일의 버전만 보여줍니다. 서비스가 별도 경로의 Java를 쓰는지 확인해야 합니다.
Linux에서는 실행 중인 Java 프로세스를 찾고 실행 파일 경로를 조회합니다. 아래 <PID>는 확인한 프로세스 ID로 바꿉니다.
ps -eo pid,args | grep '[j]ava'
readlink -f /proc/<PID>/exe
JDK(Java Development Kit)의 jcmd 도구를 사용할 수 있다면 실행 중인 JVM(Java Virtual Machine)에 버전을 직접 요청합니다. 대상 JVM과 같은 머신에서 실행하며 해당 프로세스와 같은 유효 사용자·그룹 권한이 필요합니다. Oracle jcmd 문서
jcmd <PID> VM.version컨테이너 안의 Java 실행 파일은 아래 명령으로 확인할 수 있습니다. Docker와 Kubernetes 중 사용하는 환경에 맞는 명령을 선택하고, 꺾쇠 안의 값은 실제 이름으로 바꿉니다. Docker 문서, Kubernetes 문서
docker exec <container> java -version
kubectl exec -n <namespace> <pod> -c <container> -- java -version
이 명령은 컨테이너 안에서 새로 실행한 Java의 버전을 보여줍니다. 서비스가 다른 실행 파일을 사용한다면 실제 프로세스의 정보와 대조해야 합니다. 도구나 권한 문제로 조회에 실패한 서비스는 확인 대기 상태로 남깁니다.
보안 담당자는 불필요한 외부 접근을 제한합니다
수신 대기 중인 포트를 확인한 뒤 해당 포트가 어느 Java 프로세스와 연결되는지 확인합니다. Linux에서는 다음 명령을 사용할 수 있습니다.
sudo ss -lntp서버의 포트 목록만으로 인터넷 노출 여부를 판단할 수는 없습니다. 방화벽과 클라우드 보안 그룹, 로드밸런서, 프록시를 거쳐 외부 요청이 들어오는 경로까지 확인합니다.
외부 공개가 필요 없는 관리용 인터페이스는 허용된 관리망이나 지정한 IP(Internet Protocol) 주소에서만 접근하도록 제한합니다. 설정을 바꾼 뒤에는 서비스 담당자와 정상 접속 여부를 확인합니다. 서비스 계정의 불필요한 권한도 함께 점검합니다.
접근 제한은 임시 완화 조치이며 취약한 코드를 수정하지는 못합니다. 공격 입력이 공개되지 않은 상태에서 웹 애플리케이션 방화벽(WAF, Web Application Firewall) 규칙만으로 차단을 보장할 수도 없습니다. 임시 조치 내역과 패치 적용 여부를 구분해 기록합니다.
패치가 나오면 테스트하고 배포한 뒤 실행 버전을 확인합니다
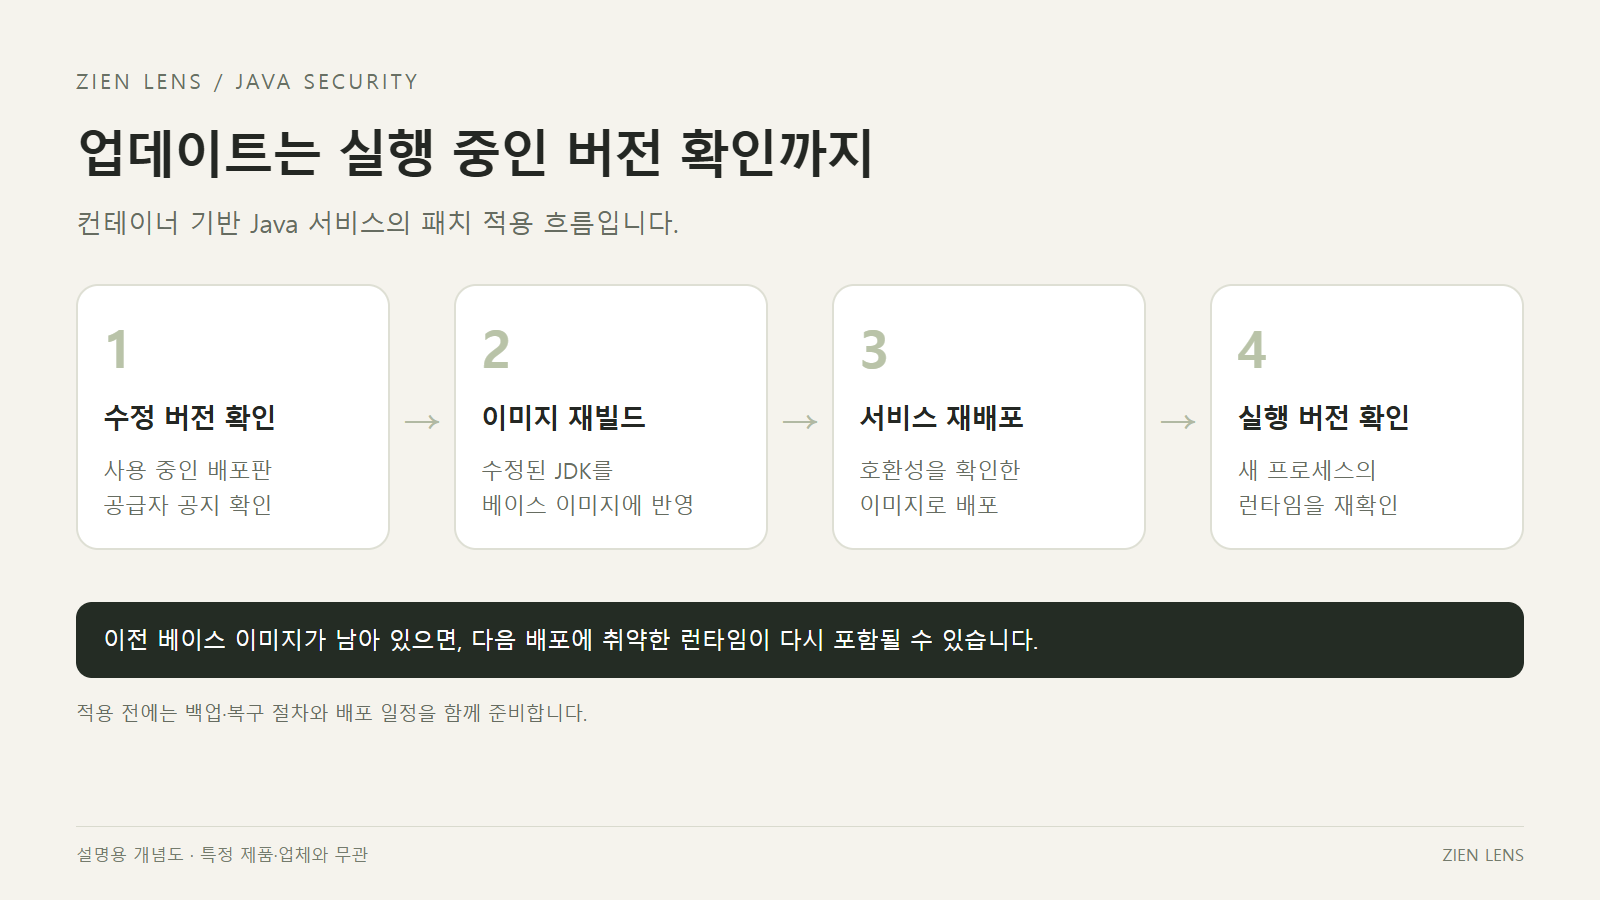
지금은 배포 담당자와 작업 가능 시간을 정하고 주요 기능·인증·외부 연동을 확인할 테스트 환경을 준비합니다. 컨테이너 서비스는 Dockerfile과 베이스 이미지의 Java 버전도 점검합니다. 이전 이미지로 다시 배포하는 일이 없도록 빌드 설정까지 확인해야 합니다.
정식 공지가 나오면 보안 담당자는 개별 CVE와 영향 버전을 자산 목록에 대조합니다. 개발자는 사용 중인 배포판의 수정본으로 테스트한 뒤 운영 환경에 반영합니다. 인터넷 노출 여부와 서비스 중요도를 기준으로 잡은 우선순위는 공개된 공격 조건에 맞춰 조정합니다.
컨테이너는 수정된 Java를 포함한 이미지로 다시 빌드하고 배포합니다. 서버의 Java 파일을 교체했다면 기존 프로세스가 계속 실행되고 있지 않은지 확인하고 서비스 재시작까지 반영합니다. 배포 후에는 실제 실행 중인 JVM의 버전을 조회해 공급자가 안내한 수정 버전과 대조합니다.
검증 기록에는 서비스명, 적용 버전, 배포 시각, 기능 확인 결과를 남깁니다. 패치를 적용하지 못한 서비스는 사유와 임시 조치, 적용 예정 시점을 따로 기록합니다. 취약한 버전으로 되돌렸다면 미적용 자산으로 다시 관리해야 합니다.
패치 대상을 찾으려면 서비스별로 실행 중인 Java의 배포판·버전·빌드와 컨테이너 베이스 이미지 정보가 있어야 합니다. ‘Java 17’이라는 표기만으로는 공급자가 안내한 영향 버전과 정확히 대조하기 어렵습니다.
ZIEN이 제공하는 Z-BOM은 소프트웨어 자재 명세서(SBOM, Software Bill of Materials) 기반 공급망 보안 관리 플랫폼입니다. 구성요소와 알려진 취약점을 연결해 관리하므로, 이번 Java 취약점의 CVE가 공개되면 등록된 구성요소 정보를 바탕으로 영향받는 제품·버전을 찾아 우선 점검할 대상을 좁히는 데 도움이 됩니다. Z-BOM 제품 소개
확인된 대상은 실제 실행 버전과 공격 조건, 외부 노출 여부를 함께 살펴 패치 순서를 정합니다. 배포 후에는 수정된 런타임으로 실행되는지 다시 확인합니다.
참고 자료
- Oracle November 2026 CSPU 사전 공지
- Oracle Java 운영 정보 및 업데이트 일정
- Oracle jcmd 명령어 문서
- Docker exec 명령어 문서
- Kubernetes exec 명령어 문서
Oracle이 이번 Java 보안 업데이트를 공개하면 수정 버전과 적용 시 확인할 사항을 바로 안내하겠습니다. ZIEN Lens를 구독하고 후속 공지를 받아보세요.